Domain geschwindigkeitsmessungen.de kaufen?
Wir ziehen mit dem Projekt
geschwindigkeitsmessungen.de um.
Sind Sie am Kauf der Domain
geschwindigkeitsmessungen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain geschwindigkeitsmessungen.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie funktioniert eine Radarfalle und warum wird sie zur Geschwindigkeitsüberwachung eingesetzt?
Eine Radarfalle sendet Radarstrahlen aus, die von vorbeifahrenden Fahrzeugen reflektiert werden. Anhand der zurückgesendeten Signale kann die Geschwindigkeit des Fahrzeugs gemessen werden. Sie wird zur Geschwindigkeitsüberwachung eingesetzt, um die Einhaltung von Tempolimits zu kontrollieren und die Verkehrssicherheit zu erhöhen. Bei Überschreitung des erlaubten Limits löst die Radarfalle automatisch ein Foto aus, das als Beweis für eine mögliche Geschwindigkeitsübertretung dient. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
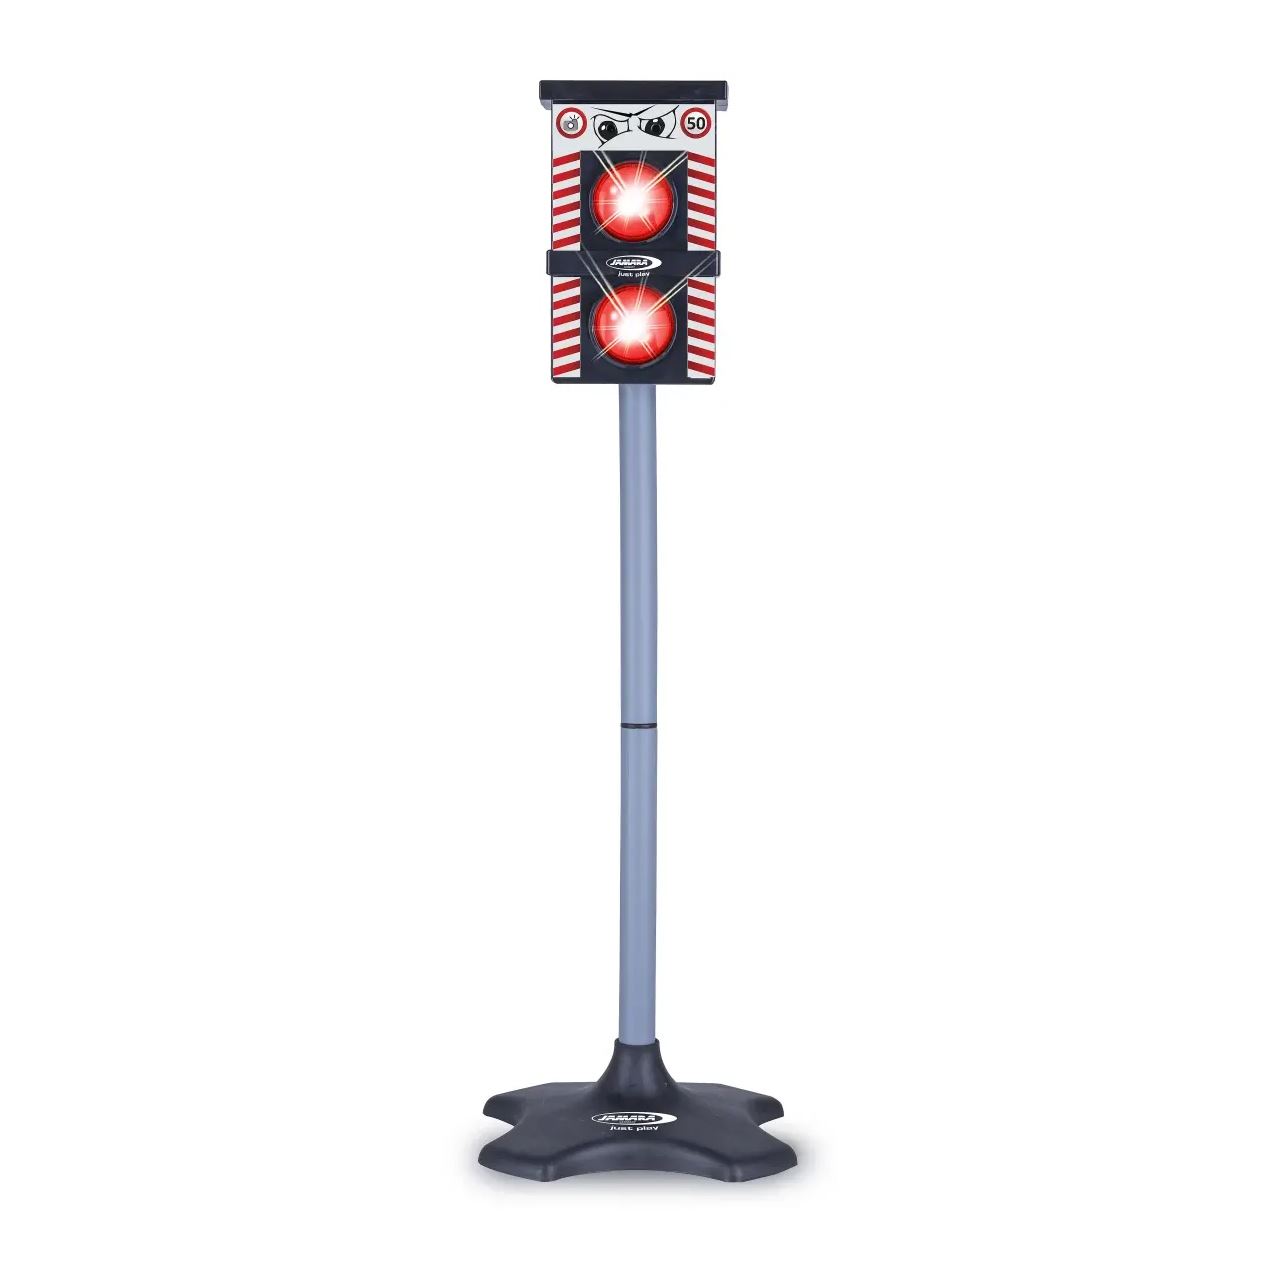
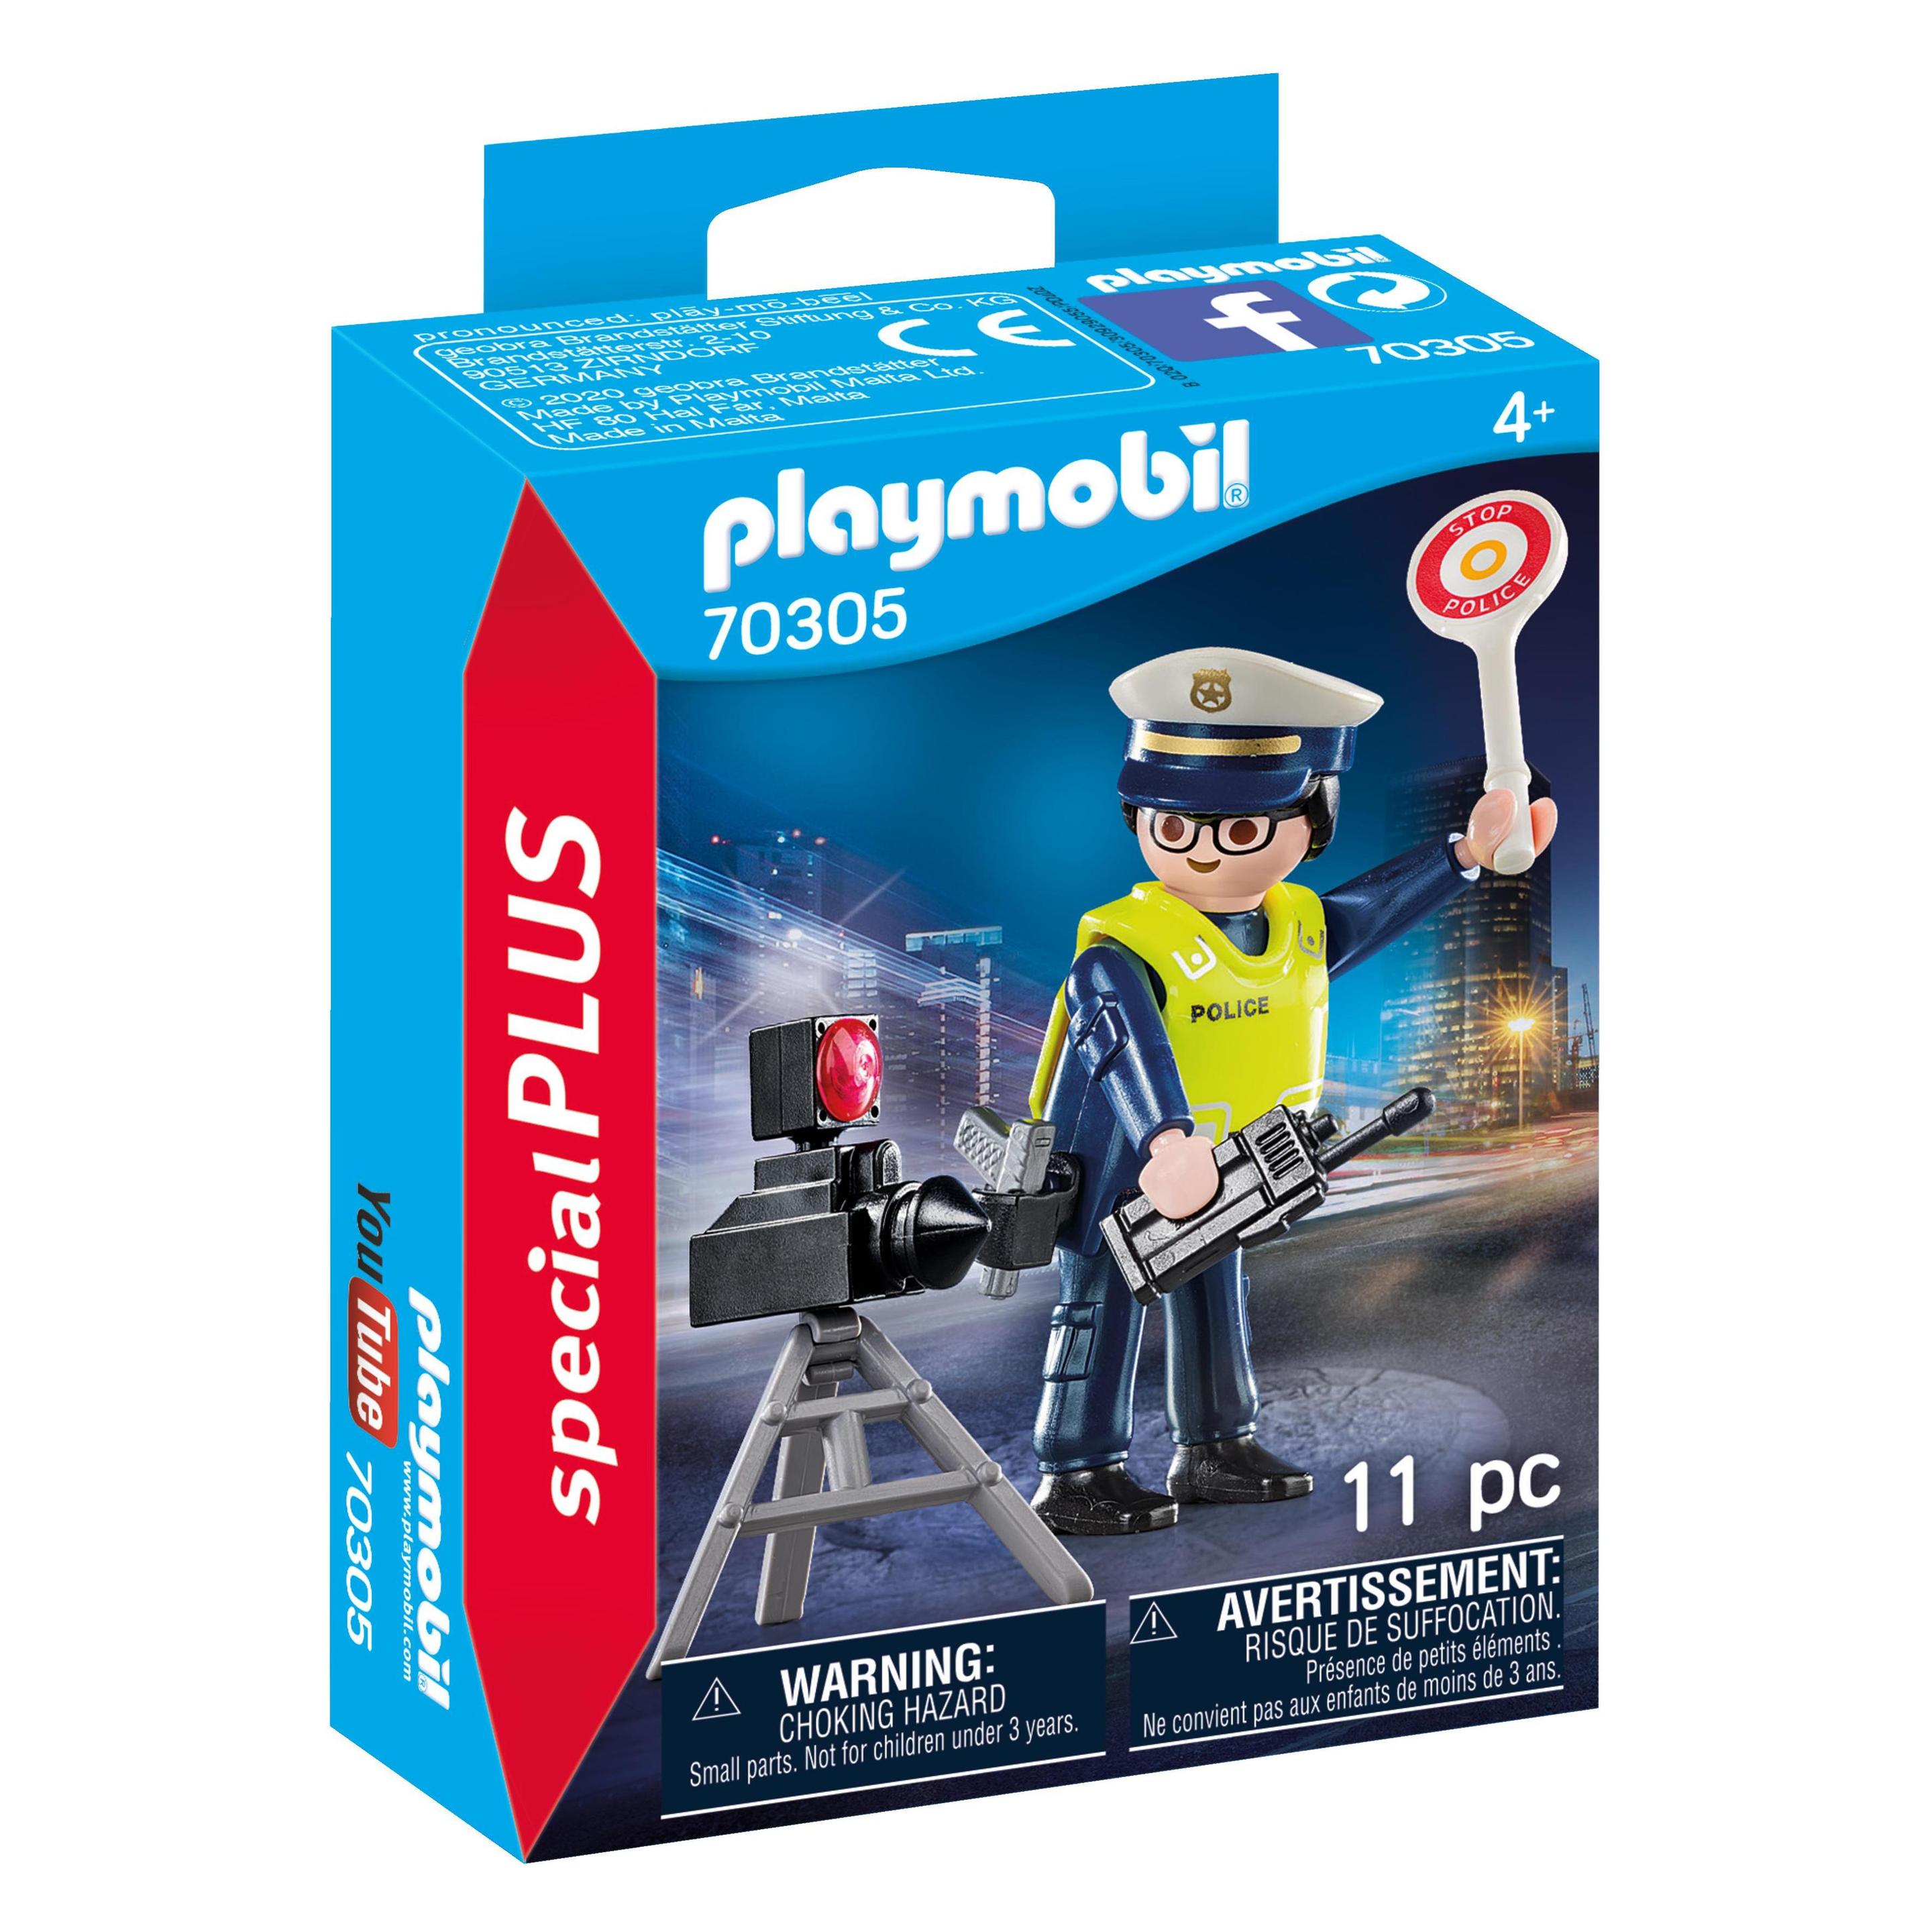
KiddiCraft Bricity - Verkehrskontrolle - deutsch 303552Allgemeine Fahrzeugkontrolle, Fahrzeugschein und Führerschein bitte ! Ein tolles Set bestehend aus einem Polizei SUV und einem Motorrad. ... 1 x Bricity - Verkehrskontrolle - deutsch Sprache: deutsche Version Anleitung in: Typ: Klemmbaust18,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktionieren Blitzer zur Geschwindigkeitsüberwachung und welche Auswirkungen haben sie auf die Verkehrssicherheit?
Blitzer messen die Geschwindigkeit von Fahrzeugen mittels Radartechnologie oder Induktionsschleifen im Boden. Bei Überschreitung des erlaubten Limits lösen sie automatisch ein Foto aus, das als Beweis für eine Geschwindigkeitsübertretung dient. Durch die Präsenz von Blitzern werden Verkehrsteilnehmer dazu motiviert, die Geschwindigkeitsregeln einzuhalten, was langfristig zu einer erhöhten Verkehrssicherheit führt. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SSL BlitzerSSL Blitzer (ESD); Kompressor-Plugin; von klassischer analoger Hardware inspirierter Kompressor mit großer klanglicher Bandbreite von sanfter Kompression mit Sättigung bis zu heftigem Brickwall-Limiting; 10 Ratio-Stufen mit individuellen Kompressionskurven und jeweils eigener Charakteristik und Klangfarbe; Drive-Funktion für Farbe und sanfte Wärme; Blitz!-Modus überschreibt die aktuelle Ratio mit dem bekannten All-Buttons-In-Modus für Brickwall-Limiting; Transients-Regler verzögert die initiale Attack-Phase bei transientenreichen Signalen, ähnlich älteren analogen Kompressoren an der Belastungsgrenze; Sidechain mit Filtern und Abhörfunktion; Mix-Regler erlaubt Parallelkompression; Auto-Gain-Funktion hält den Pegel auf Basis von Threshold und Ration konsistent; Ein- und Ausgangspegelanzeigen; plattformunabhängige Presetverwaltung und A/B-Vergleich; Undo / Redo-Unterstützung109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
KiddiCraft Bricity - Verkehrskontrolle - deutsch 303552Allgemeine Fahrzeugkontrolle, Fahrzeugschein und Führerschein bitte ! Ein tolles Set bestehend aus einem Polizei SUV und einem Motorrad. ... 1 x Bricity - Verkehrskontrolle - deutsch Sprache: deutsche Version Anleitung in: Typ: Klemmbaust18,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie funktioniert eine Radarfalle und warum wird sie zur Geschwindigkeitsüberwachung eingesetzt?
Eine Radarfalle sendet Radarstrahlen aus, die von vorbeifahrenden Fahrzeugen reflektiert werden. Anhand der zurückgesendeten Signale kann die Geschwindigkeit des Fahrzeugs gemessen werden. Sie wird zur Geschwindigkeitsüberwachung eingesetzt, um die Einhaltung von Tempolimits zu kontrollieren und die Verkehrssicherheit zu erhöhen. Bei Überschreitung des erlaubten Limits löst die Radarfalle automatisch ein Foto aus, das als Beweis für eine mögliche Geschwindigkeitsübertretung dient. **
-
Wie funktionieren Blitzer zur Geschwindigkeitsüberwachung und welche Auswirkungen haben sie auf die Verkehrssicherheit?
Blitzer messen die Geschwindigkeit von Fahrzeugen mittels Radartechnologie oder Induktionsschleifen im Boden. Bei Überschreitung des erlaubten Limits lösen sie automatisch ein Foto aus, das als Beweis für eine Geschwindigkeitsübertretung dient. Durch die Präsenz von Blitzern werden Verkehrsteilnehmer dazu motiviert, die Geschwindigkeitsregeln einzuhalten, was langfristig zu einer erhöhten Verkehrssicherheit führt. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Jamara Blitzer Traffic FlashWarnhinweise ACHTUNG - Benutzung unter unmittelbarer Aufsicht von Erwachsenen. Altersempfehlung: ab 3 Jahren JAMARA Spielzeug-Radarfalle – Lernen mit Licht und Sound. Mit der realistisch gestalteten Spielzeug-Radarfalle von JAMARA wird Verkehrserziehung zum spannenden Rollenspiel. Kleine Verkehrspolizisten erleben hautnah Verkehrsüberwachung und was es bedeutet, zu schnell zu fahren – und lernen spielerisch, wie wichtig Verkehrsregeln sind. Auf einen Blick Empfohlenes Alter in Jahren (mind.)3 Jahr(e) Vorgeschlagenes GeschlechtJunge/Mädchen Mit Tonja RadfarbeSchwarz Einfache Montageja Produktbeschreibung Ob im Kinderzimmer, in der Kita oder im schulischen Umfeld: Diese Radarfalle verbindet pädagogischen Anspruch mit echtem Spielspaß (Spielzeug – keine echte Fotofunktion!). Das Highlight ist der realitätsnahe Blitzeffekt: Wie beim echten Vorbild leuchtet das Blitzlicht rot auf und wird von einem passenden Signalton begleitet – ein Erlebnis, das Eindruck macht! Ausgelöst wird der Blitz...23,45 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.